

Modus dan Celah Keamanan: Kenapa Pinjol Ilegal Bisa Bobol Rekening E-Wallet dan Cara Mencegahnya
Perkembangan teknologi finansial di Indonesia berkembang sangat pesat dalam beberapa tahun terakhir. Kehadiran dompet digital (e-wallet) dan pinjaman online (pinjol) memberikan kemudahan akses transaksi keuangan bagi masyarakat luas.
Namun, di balik kemudahan tersebut, muncul ancaman kejahatan siber yang makin marak. Salah satu kasus yang sering mengemuka adalah pembobolan saldo dompet digital oleh penyedia pinjaman online tanpa izin.
Banyak masyarakat yang penasaran dan bertanya-tanya, kenapa pinjol ilegal bisa bobol rekening e-wallet padahal platform dompet digital telah dilengkapi sistem keamanan berbasis PIN dan OTP. Artikel ini akan mengulas secara mendalam jalur akses, modus operandi, serta celah keamanan yang dimanfaatkan oleh entitas keuangan ilegal tersebut.
Memahami Konsep Pinjol Ilegal dan Sistem Keamanan E-Wallet
Sebelum membahas teknis celah keamanan, penting untuk memahami batasan operasional antara aplikasi pinjaman online tidak resmi dan layanan finansial digital.
Apa Itu Pinjol Ilegal?
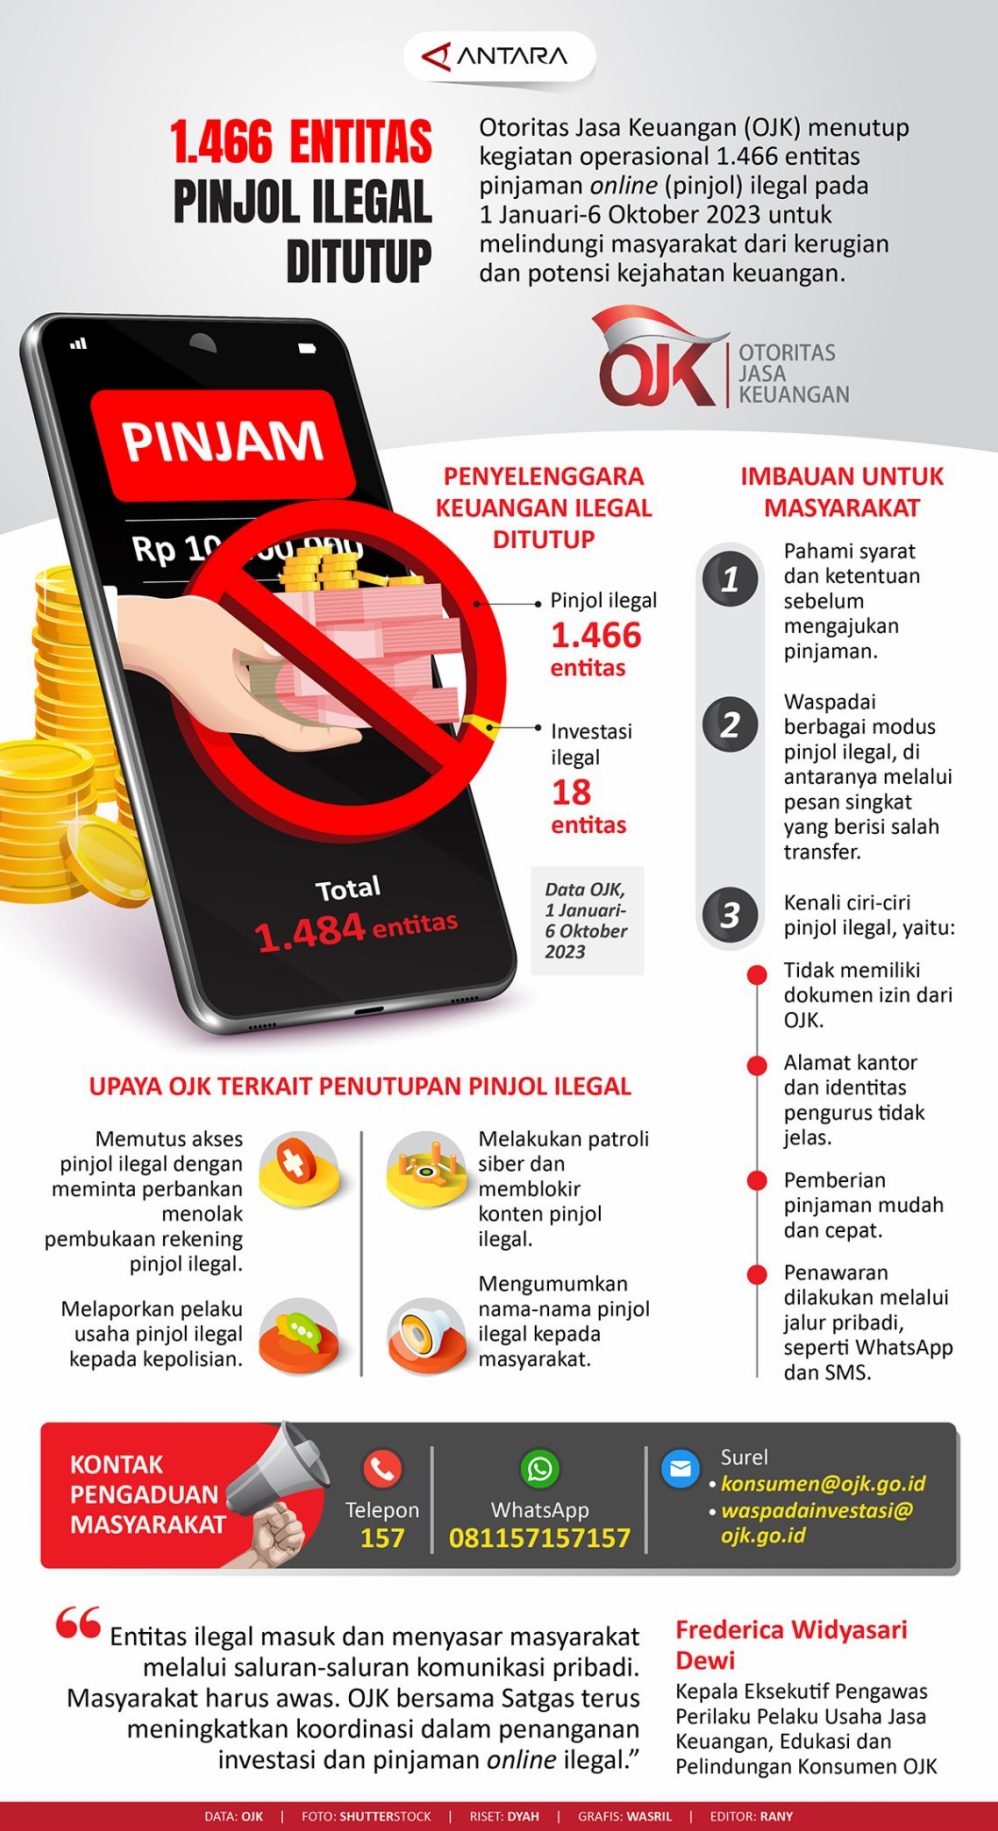
Pinjol ilegal adalah entitas penyedia pinjaman dana berbasis aplikasi yang tidak terdaftar dan tidak memiliki izin resmi dari Otoritas Jasa Keuangan (OJK). Platform ini beroperasi di luar pengawasan regulasi dan sering kali menerapkan praktik bisnis yang merugikan.
Aplikasi ini umumnya tidak didistribusikan melalui toko aplikasi resmi seperti Google Play Store atau Apple App Store. Penyebarannya lebih banyak menggunakan tautan unduhan langsung berupa berkas APK melalui pesan singkat atau media sosial.
Bagaimana Sistem E-Wallet Bekerja?
E-wallet atau dompet elektronik adalah layanan finansial terenkripsi yang berfungsi menyimpan dana digital untuk transaksi non-tunai. Sistem ini dilindungi oleh otentikasi berlapis, seperti kata sandi, Personal Identification Number (PIN), serta One-Time Password (OTP).
Secara teoritis, sistem keamanan e-wallet tergolong sangat kuat dan sulit ditembus dari luar secara langsung. Namun, penyalahgunaan akses perangkat pengguna membuat benteng keamanan tersebut menjadi rentan.
Faktor Utama Kenapa Pinjol Ilegal Bisa Bobol Rekening E-Wallet
Fenomena pembobolan saldo dompet digital bukan terjadi karena peretasan langsung pada server e-wallet. Kejahatan ini umumnya terjadi akibat eksploitasi pada perangkat smartphone pengguna.
Berikut adalah penjelasan teknis dan terstruktur mengenai alasan kenapa pinjol ilegal bisa bobol rekening e-wallet pengguna.
             │
             ├──> Meminta Izin Akses Berlebihan (SMS, Kontak, Penyimpanan)
             │
             ├──> Membaca Kode OTP / SMS Otentikasi
             │
             └──> Mengambil Alih Akses E-Wallet pada Perangkat
1. Pemberian Izin Akses Berlebihan (Over-Permission)
Saat menginstal aplikasi pinjol ilegal, aplikasi tersebut biasanya meminta izin akses ke seluruh fitur perangkat genggam. Izin ini mencakup akses ke kontak, kamera, lokasi, galeri foto, hingga pesan singkat (SMS).
Masyarakat yang terdesak kebutuhan finansial sering kali menyetujui seluruh izin tersebut tanpa membaca syarat dan ketentuan. Akses inilah yang membuka pintu masuk bagi entitas ilegal untuk memantau aktivitas smartphone pengguna.
2. Membaca dan Menyadap Pesan Singkat (SMS)
Izin akses membaca SMS adalah celah paling krusial yang menjawab pertanyaan kenapa pinjol ilegal bisa bobol rekening e-wallet milik korbannya. Kode OTP dari aplikasi e-wallet dikirimkan melalui saluran SMS oleh pihak penyedia layanan dompet digital.
Ketika aplikasi ilegal memiliki izin READ_SMS, sistem mereka dapat membaca dan meneruskan kode OTP yang masuk secara otomatis tanpa disadari oleh pemilik telepon. Akibatnya, pelaku dapat melintasi verifikasi keamanan e-wallet dengan sangat mudah.
3. Penggunaan Malware dan Spyware yang Tertanam
Aplikasi pinjol tidak resmi yang diunduh dalam format APK sering kali disusupi oleh perangkat lunak berbahaya (malware). Perangkat lunak ini bertindak sebagai spyware yang mencatat setiap ketikan pada layar telepon seluler.
Teknik yang dikenal sebagai keylogging ini dapat merekam PIN e-wallet saat pengguna mengetikkannya. Kombinasi PIN yang terekam dan OTP yang tersadap memberi akses penuh kepada pelaku untuk menguras saldo dompet digital.
4. Eksploitasi Fitur Auto-Debet dan Link Account
Beberapa platform pinjol ilegal memanfaatkan integrasi API (Application Programming Interface) terbuka untuk menghubungkan aplikasi mereka ke akun dompet digital. Pengguna sering kali secara tidak sadar menyetujui klausul otorisasi transaksi otomatis.
Setelah akun terhubung, aplikasi ilegal dapat melakukan penarikan dana tanpa memerlukan konfirmasi berulang dari pengguna. Hal ini memicu terjadinya transaksi yang tidak dikenal pada riwayat dompet digital.
5. Manipulasi Psikologis (Social Engineering)
Selain jalur teknis, teknik manipulasi psikologis juga menjadi penyebab kenapa pinjol ilegal bisa bobol rekening e-wallet. Pelaku berpura-pura menjadi petugas layanan pelanggan dari pihak e-wallet atau entitas pinjaman.
Mereka mempengaruhi korban dengan alasan verifikasi data pencairan pinjaman atau pembaruan sistem. Korban yang panik atau tergiur iming-iming dana cair secara sukarela memberikan kode OTP atau PIN kepada pelaku.
Perbandingan Ringkas Akses Sistem: Pinjol Legal vs Pinjol Ilegal
Untuk memahami batasan wewenang aplikasi keuangan, tabel berikut memperlihatkan perbedaan akses perangkat antara platform terdaftar OJK dan platform tidak resmi:
| Parameter Akses | Pinjol Legal (Terdaftar OJK) | Pinjol Ilegal |
|---|---|---|
| Sumber Unduhan | Google Play Store / App Store | Tautan luar / File APK langsung |
| Izin Akses Kamera | Ya (Hanya untuk verifikasi KYC) | Ya (Dapat mengambil gambar diam-diam) |
| Akses Pesan SMS | Dilarang oleh regulasi OJK | Ya (Digunakan menyadap kode OTP) |
| Akses Daftar Kontak | Dilarang oleh regulasi OJK | Ya (Digunakan untuk penyebaran data) |
| Akses Penyimpanan | Terbatas pada dokumen verifikasi | Penuh (Akses foto, video, dan berkas) |
Regulasi OJK membatasi akses aplikasi pinjol legal hanya pada fitur CAMDILAC (Camera, Location, Microphone). Jika sebuah aplikasi meminta akses di luar fitur tersebut, dapat dipastikan aplikasi itu berpotensi bahaya.
Dampak Kerugian Bagi Korban dan Ekosistem Finansial
Aksi ilegal pembobolan e-wallet tidak hanya memberikan dampak finansial secara langsung, tetapi juga berdampak pada aspek non-finansial korban.
- Kehilangan Saldo Utama: Saldo simpanan pada e-wallet habis dialihkan ke rekening tidak dikenal.
- Penyalahgunaan Akun: Akun e-wallet korban digunakan untuk menampung dana hasil kejahatan transaksi lain.
- Kebocoran Identitas Pribadi: Data KTP dan foto selfie digunakan untuk mengajukan pinjaman di platform ilegal lainnya.
- Penurunan Kepercayaan Sistem: Pengguna menjadi ragu untuk menggunakan layanan keuangan digital resmi akibat pengalaman buruk tersebut.
Langkah Strategis Mencegah Pencurian Saldo E-Wallet
Memahami alasan kenapa pinjol ilegal bisa bobol rekening e-wallet merupakan langkah awal dalam membangun pertahanan keamanan digital pribadi. Berikut adalah tindakan pencegahan yang dapat diterapkan secara mandiri.
1. Lakukan Audit Izin Aplikasi (App Permissions)
Periksa kembali izin akses seluruh aplikasi yang terpasang pada telepon seluler Anda secara berkala. Masuk ke menu Pengaturan (Settings), pilih Manajemen Aplikasi (Application Management), lalu tinjau Izin (Permissions).
Pastikan tidak ada aplikasi asing atau tidak dikenal yang memiliki izin membaca SMS, kontak, atau penyimpanan. Cabut segera izin tersebut jika ditemukan kejanggalan pada aplikasi terkait.
2. Pasang Aplikasi Hanya dari Sumber Resmi
Hindari mengunduh file aplikasi berformat APK yang disebarkan melalui pesan singkat, tautan di situs web tidak dikenal, atau grup obrolan. Gunakan selalu Google Play Store atau App Store yang memiliki mekanisme pemindaian keamanannya sendiri.
Sebelum mengunduh, periksa ulasan pengguna, nama pengembang (developer), serta identitas perusahaan penyedia layanan.
3. Aktifkan Otentikasi Biometrik
Manfaatkan fitur keamanan biometrik seperti pemindaian sidik jari (fingerprint) atau pengenalan wajah (face recognition) untuk membuka aplikasi e-wallet. Fitur ini lebih sulit dimanipulasi dibandingkan PIN angka sederhana.
Otentikasi biometrik memberikan lapisan perlindungan tambahan apabila perangkat Anda telah terinfeksi perangkat lunak peretas.
4. Pisahkan Nomor Telepon Finansial dan Otentikasi
Langkah praktis yang efektif adalah memisahkan nomor telepon yang digunakan untuk registrasi e-wallet dengan nomor komunikasi harian. Hindari menggunakan nomor identitas keuangan saat mengisi formulir pinjaman yang belum dipastikan legalitasnya.
Langkah ini menyulitkan pihak tidak bertanggung jawab dalam melakukan pemetaan akun digital yang Anda miliki.
       │
       ├── Nomor Komunikasi Umum ──> Pendaftaran Pinjaman / Forum Publik
       │
       └── Nomor Finansial Khusus ──> Terhubung ke E-Wallet & Perbankan
Kesalahan Umum Masyarakat yang Memudahkan Akses Ilegal
Berdasarkan pengamatan perilaku pengguna, beberapa kebiasaan buruk masih sering dilakukan oleh pengguna layanan keuangan digital. Kebiasaan ini menciptakan celah keamanan yang sangat mudah dimanfaatkan oleh pihak luar.
Menggunakan Kombinasi PIN yang Mudah Ditebak
Banyak orang menggunakan tanggal lahir atau urutan angka berulang (seperti 123456) sebagai PIN e-wallet. Pelaku yang berhasil mengakses data pribadi korban melalui dokumen KTP dapat mencocokkan kombinasi ini dengan cepat.
Buatlah PIN menggunakan kombinasi angka acak yang tidak memiliki keterkaitan langsung dengan data pribadi Anda.
Menyimpan Kode OTP atau Kata Sandi di Catatan Telepon
Kebiasaan mencatat informasi sensitif pada aplikasi catatan (notes) atau draf pesan sangat membahayakan keamanan data. Jika aplikasi ilegal berhasil mendapatkan izin akses penyimpanan, dokumen catatan tersebut dapat dibaca secara mudah.
Informasi otentikasi sebaiknya dihafalkan atau disimpan menggunakan platform manajemen kata sandi (password manager) terenkripsi khusus.
Mengabaikan Notifikasi Keamanan Resmi
Layanan e-wallet selalu mengirimkan notifikasi saat ada upaya masuk dari perangkat baru atau perubahan PIN. Korban sering kali mengabaikan notifikasi ini dan menganggapnya sebagai kesalahan sistem biasa.
Jika menerima notifikasi masuk tanpa melakukan transaksi, segera ubah kata sandi dan hubungi pusat layanan pelanggan resmi dari e-wallet tersebut.
Cara Penanganan Jika Terlanjur Menjadi Korban
Apabila Anda menyadari saldo dompet digital Anda berkurang secara mencurigakan dan menduga adanya keterlibatan aplikasi pinjol tidak resmi, lakukan tindakan cepat berikut:
- Putuskan Koneksi Internet: Matikan Wi-Fi dan data seluler pada perangkat untuk menghentikan komunikasi malware dengan server pelaku.
- Cabut Izin Akses dan Hapus Aplikasi: Masuk ke pengaturan telepon, cabut seluruh izin, kemudian hapus (uninstall) aplikasi pinjol ilegal tersebut.
- Hubungi Layanan Pelanggan E-Wallet: Minta pihak e-wallet untuk melakukan pemblokiran akun sementara guna mencegah transaksi susulan.
- Ubah Akses Keamanan: Ganti PIN e-wallet, kata sandi email, dan otentikasi akun lain dari perangkat yang aman.
- Laporkan ke Pihak Berwenang: Buat laporan resmi ke pihak kepolisian serta Satuan Tugas Pemberantasan Aktivitas Keuangan Ilegal (Satgas PASTI) OJK.
Kesimpulan
Ancaman kejahatan keuangan digital makin kompleks seiring berkembangnya teknologi. Pemahaman menyeluruh tentang kenapa pinjol ilegal bisa bobol rekening e-wallet membuka fakta bahwa peretasan jarang terjadi pada sistem e-wallet itu sendiri, melainkan melalui manipulasi akses pada perangkat pengguna.
Penyalahgunaan izin akses SMS untuk menyadap OTP, penggunaan malware, serta rekayasa sosial adalah kombinasi modus utama yang digunakan oleh pelaku. Sikap waspada, kesadaran menjaga data pribadi, serta kedisiplinan dalam mengunduh aplikasi merupakan kunci utama dalam menjaga keamanan aset finansial digital Anda.
Selalu pastikan penyedia layanan keuangan yang Anda gunakan terdaftar secara resmi di OJK untuk menjamin kerahasiaan data dan perlindungan hukum bagi hak-hak Anda sebagai konsumen.





